 ACED
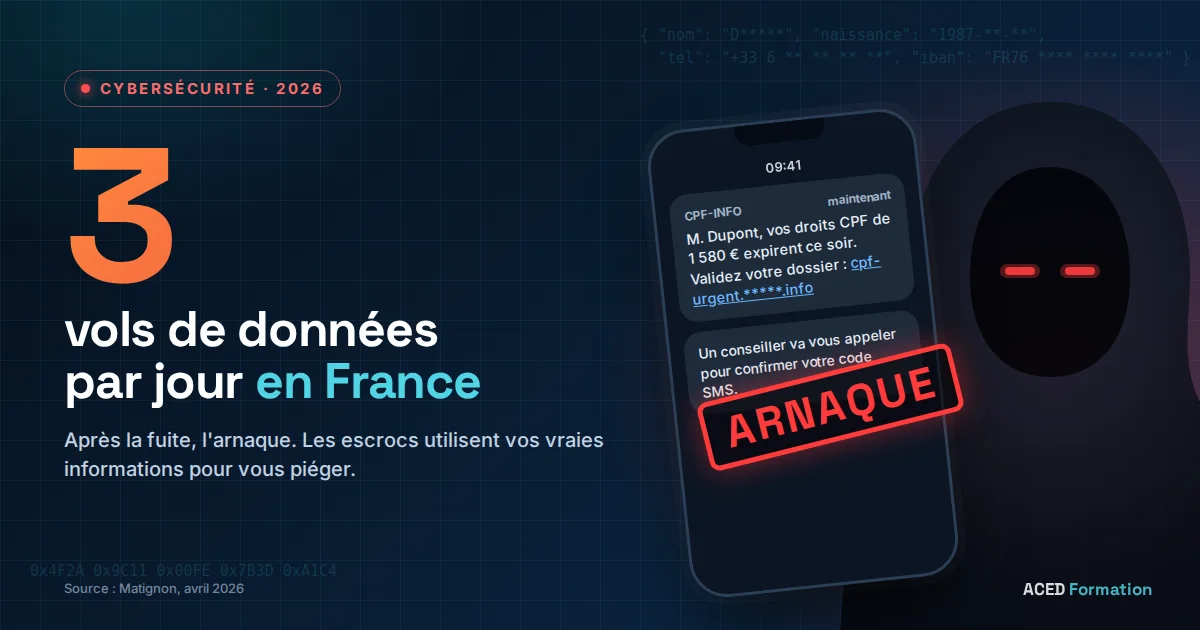
Titres d'identité, impôts, Éducation nationale, ministères, opérateurs télécoms et même organismes de formation : depuis le début de l'année, les fuites de données visant la France s'enchaînent. Le vrai danger pour vous commence souvent après la fuite, avec des arnaques d'autant plus crédibles qu'elles utilisent vos vraies informations.
2026, une année noire pour les données des Français
Le printemps a marqué un tournant. À la mi-avril, l'Agence nationale des titres sécurisés (ANTS), qui gère les cartes d'identité, les permis de conduire et les cartes grises, a subi une fuite touchant environ 12 millions de comptes : noms, prénoms, adresses e-mail et dates de naissance. Le gouvernement a alors annoncé un plan de cybersécurité de 200 millions d'euros pour les services de l'État, en évoquant une moyenne de trois vols de données par jour en France.
L'été n'a pas été plus calme. Des intrusions ont visé la Direction générale des Finances publiques et l'Éducation nationale, un opérateur télécom a confirmé une fuite concernant ses clients, et fin août le Premier ministre a donné quinze jours à chaque ministre pour appliquer effectivement le plan annoncé au printemps. Début septembre, c'est le ministère de la Transition écologique qui a vu plusieurs de ses sites paralysés, avec un vol de données revendiqué.
Le secteur de la formation professionnelle n'est pas épargné : mi-septembre, des pirates ont revendiqué la mise en vente de fichiers attribués à l'Afpa, contenant des noms, dates de naissance et coordonnées. Ces revendications n'étaient pas confirmées par l'organisme au moment où nous écrivons ces lignes.
Ce qu'il faut retenir : même si vous n'avez jamais été piraté vous-même, il est très probable qu'une partie de vos données personnelles circule déjà. La bonne question n'est plus « suis-je concerné ? » mais « comment éviter qu'on s'en serve contre moi ? ».
Après la fuite, l'arnaque : comment les escrocs utilisent vos données
Un nom, une date de naissance et un numéro de téléphone ne permettent pas, seuls, de vider un compte bancaire. Mais ils rendent les escroqueries beaucoup plus convaincantes. Les techniques les plus courantes :
- Le faux conseiller (banque, impôts, CPF, France Travail, organisme de formation) qui vous appelle en citant vos vraies informations pour gagner votre confiance, puis vous demande un code reçu par SMS ou une « validation » dans votre application bancaire.
- L'hameçonnage personnalisé : un e-mail ou un SMS à votre nom, au logo d'une administration, qui vous invite à « régulariser un dossier » ou à « confirmer votre identité » sur un faux site.
- L'usurpation d'identité : ouverture de comptes, souscription de crédits ou de contrats avec vos informations.
- En entreprise, la fraude au faux fournisseur ou au faux dirigeant : un changement de RIB « urgent » ou un virement « confidentiel » demandé par e-mail, parfois depuis une vraie boîte mail piratée.
Attention aux arnaques au CPF. Aucun organisme sérieux ne vous démarche par téléphone ou SMS pour « utiliser vos droits avant qu'ils expirent », et aucun conseiller ne vous demandera votre mot de passe Mon Compte Formation ou un code reçu par SMS. Le démarchage des titulaires de CPF est d'ailleurs interdit par la loi.
Les 7 réflexes à adopter dès aujourd'hui
- Ne communiquez jamais un code reçu par SMS, un mot de passe ou vos coordonnées bancaires à quelqu'un qui vous contacte, même s'il connaît déjà des informations sur vous.
- Raccrochez et rappelez vous-même votre banque ou l'administration, avec le numéro officiel figurant sur votre carte ou sur le site officiel.
- Utilisez un mot de passe différent pour chaque compte, idéalement grâce à un gestionnaire de mots de passe.
- Activez la double authentification sur votre messagerie, votre banque, vos réseaux sociaux et vos comptes administratifs.
- Vérifiez l'adresse des sites avant de saisir vos identifiants, et passez par vos favoris plutôt que par les liens reçus.
- Surveillez vos comptes et vos courriers : une demande de crédit ou un contrat que vous n'avez pas souscrit est un signal d'alerte.
- Signalez : les SMS frauduleux au 33700, et faites-vous accompagner par la plateforme officielle cybermalveillance.gouv.fr en cas de doute ou d'attaque.
En entreprise : le facteur humain reste la première porte d'entrée
Dans la grande majorité des incidents, l'attaque commence par un clic : un e-mail piégé ouvert par un collaborateur, un mot de passe réutilisé, un changement de RIB validé sans vérification. Les outils techniques sont indispensables, mais ils ne suffisent pas si les équipes ne savent pas reconnaître une tentative d'arnaque.
Trois mesures simples pour les TPE et PME
- Une procédure de double vérification pour tout changement de coordonnées bancaires d'un fournisseur et tout virement inhabituel : un rappel téléphonique au numéro connu, jamais à celui indiqué dans l'e-mail.
- Des règles claires sur les données : qui accède à quoi, où sont stockés les fichiers clients, et quelles informations peuvent être copiées dans un outil d'IA.
- Un plan de réaction en cas de violation de données. Le RGPD impose de notifier la CNIL dans les 72 heures lorsqu'une violation présente un risque pour les personnes concernées : mieux vaut savoir à l'avance qui fait quoi.
Former ses équipes : l'investissement le plus rentable
Sensibiliser les collaborateurs coûte bien moins cher qu'une attaque. Chez ACED Formation, plusieurs formations courtes permettent de poser les bases, et peuvent être financées par l'OPCO de votre entreprise :
Vous ne savez pas quelle formation choisir ni comment la financer ? Notre Conseiller IA vous oriente en 2 minutes, gratuitement.